Software Security für sichere Anwendungen
Sichere Software von Anfang an
Security sollte kein nachträglicher Schritt in der Softwareentwicklung sein. GEDOPLAN unterstützt Unternehmen dabei, Sicherheit von der Architektur über die Entwicklung bis zum produktiven Einsatz einer Anwendung zu berücksichtigen.
Wir analysieren und bewerten Softwarearchitekturen, identifizieren potenzielle Bedrohungen und unterstützen bei der Entwicklung sicherer Anwendungen und Entwicklungsprozesse. Mit gezielten Penetrationstests prüfen wir Anwendungen auf reale Schwachstellen und zeigen konkrete Maßnahmen zur Verbesserung auf. Dabei verbinden wir technische Security-Expertise mit langjähriger Erfahrung in Softwareentwicklung und Architektur.
In einem ersten Workshop analysieren wir Ihre Anwendung, Architektur und Entwicklungsprozesse. Sie erhalten eine erste Einschätzung relevanter Risiken und konkrete Empfehlungen für das weitere Vorgehen.
An wen richtet sich unser Angebot?
Unser Angebot richtet sich an Unternehmen mit individuellen Web-, Java- und Enterprise-Anwendungen, die Sicherheitsrisiken frühzeitig erkennen und nachvollziehbar beheben möchten. Außerdem unterstützen wir Entwicklungs- und IT-Teams dabei, Anwendungen, APIs und digitale Geschäftsprozesse sicher zu entwickeln und zuverlässig zu betreiben.
Unsere Leistungen im Bereich Software Security
Sichere Architekturen
Sicherheit beginnt bei der Architektur. Wir unterstützen Sie bei der Entwicklung neuer sowie bei der Bewertung bestehender Software- und Systemarchitekturen. Mithilfe strukturierter Bedrohungsanalysen identifizieren wir potenzielle Angriffsflächen, Schwachstellen und Risiken frühzeitig.
Die Ergebnisse dokumentieren wir nachvollziehbar und entwickeln daraus konkrete Empfehlungen für eine sichere Architektur. So können Sicherheitsanforderungen bereits berücksichtigt werden, bevor Schwachstellen im späteren Entwicklungsprozess aufwendig behoben werden müssen.
Unsere Leistungen
Entwicklung und Bewertung sicherer Softwarearchitekturen
Bedrohungs- und Risikoanalysen
Identifikation möglicher Angriffsflächen
Bewertung bestehender Sicherheitskonzepte
Konkrete Handlungsempfehlungen für Architektur und Entwicklung
Penetrationstests
Wir prüfen Ihre Anwendungen aus der Perspektive eines Angreifers. Dabei verlassen wir uns nicht ausschließlich auf automatisierte Scanner, sondern kombinieren geeignete Werkzeuge mit manueller Analyse und der Erfahrung unserer Security-Experten – Tool Assisted Human (TAH).
Die Penetrationstests stimmen wir auf Ihre Anwendung, Architektur und individuellen Schutzziele ab. Gefundene Schwachstellen werden bewertet, nachvollziehbar dokumentiert und mit konkreten Handlungsempfehlungen versehen.
Sie erhalten damit nicht einfach eine Liste technischer Findings, sondern eine Grundlage, mit der Ihre Entwickler Schwachstellen verstehen, priorisieren und gezielt beheben können.
Unsere Leistungen
Individuell geplante Penetrationstests
Manuelle und toolgestützte Sicherheitsanalysen
Prüfung von Webanwendungen, APIs und Schnittstellen
Bewertung und Priorisierung von Schwachstellen
Verständliche und individuelle Ergebnisberichte
Konkrete Maßnahmen zur Behebung identifizierter Risiken
Security-Beratung
Sichere Software braucht sichere Entwicklungsprozesse. Wir unterstützen Ihre Entwicklungs- und IT-Teams dabei, Security dauerhaft in Architektur, Entwicklung und Betrieb zu integrieren.
Das kann bei der Konzeption eines sicheren Softwareentwicklungsprozesses beginnen und bis zur Bewertung vorhandener Penetrationstestergebnisse oder dem Aufbau einer Public Key Infrastructure (PKI) reichen. Dabei geht es uns nicht darum, theoretische Security-Prozesse zu dokumentieren, sondern gemeinsam mit Ihrem Team Lösungen zu entwickeln, die sich im Projektalltag tatsächlich umsetzen lassen.
Unsere Leistungen
Secure Software Development
Aufbau und Optimierung sicherer Entwicklungsprozesse
Beratung zu Software- und Anwendungssicherheit
Bewertung vorhandener Penetrationstests
Unterstützung bei der Behebung von Schwachstellen
Konzeption und Aufbau einer Public Key Infrastructure (PKI)
Wissenstransfer für Entwickler und IT-Teams
Security trifft Softwareentwicklung
Wir betrachten Software Security nicht isoliert. Als Softwareentwickler und Berater kennen wir die Anforderungen moderner Entwicklungsprojekte und wissen, dass Sicherheitsmaßnahmen auch praktisch umsetzbar sein müssen. Deshalb verbinden wir Security-Know-how mit Architektur- und Entwicklungskompetenz und arbeiten auf Wunsch direkt mit Ihren Entwicklerteams zusammen. Von der Analyse zur sicheren Anwendung:
01. Verstehen
Anwendung, Architektur, Anforderungen und Schutzziele kennenlernen.
02. Analysieren
Bedrohungen, Angriffsflächen und mögliche Schwachstellen identifizieren.
03. Prüfen
Architektur und Anwendung durch Reviews und Penetrationstests untersuchen.
04. Verbessern
Risiken priorisieren und konkrete Maßnahmen zur Behebung entwickeln.
05. Verankern
Security nachhaltig in Entwicklungsprozesse und Teams integrieren.
Ihre Ergebnisse
Sie erhalten einen klar strukturierten Überblick über die identifizierten Risiken sowie konkrete Empfehlungen für die nächsten Schritte:
- Einen priorisierten Ergebnisbericht mit technischen Details und einer Management‑Zusammenfassung
- Eine Bewertung der Findings nach Kritikalität, Ausnutzbarkeit und geschäftlichem Risiko
- Konkrete und umsetzbare Behebungsempfehlungen für Ihr Entwicklungsteam
- Eine gemeinsame Abschlussbesprechung einschließlich Findings‑Review
- Auf Wunsch einen Retest nach Umsetzung der vereinbarten Maßnahmen
- Einen Maßnahmenplan für Architektur, Entwicklungsprozess und Betrieb
Software Security
mit GEDOPLAN
Ob Architekturberatung, Bedrohungsanalyse, Penetrationstest oder sicherer Entwicklungsprozess – wir unterstützen Sie dort, wo Sie Security-Kompetenz benötigen. Dabei steht nicht nur das Finden von Schwachstellen im Mittelpunkt, sondern vor allem die Frage, wie diese sinnvoll behoben und zukünftig vermieden werden können.
Wie sicher ist Ihre Software?
Sprechen Sie mit uns über Ihre Anwendung, Architektur oder Ihren Entwicklungsprozess. Gemeinsam klären wir, wo eine Security-Analyse sinnvoll ist und wie wir Sie unterstützen können.
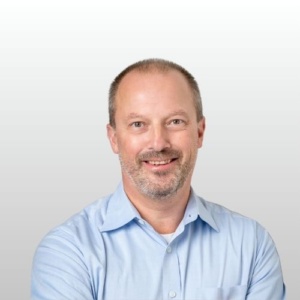
Wir bei GEDOPLAN lieben es, komplexe Herausforderungen in klare Lösungen zu verwandeln.
Markus Pauer ist Geschäftsführer der GEDOPLAN GmbH und Leiter Beratung und Softwareentwicklung. Er besitzt 25 Jahre Erfahrung als Fullstack Java-Entwickler und Softwarearchitekt, Entwickler und Dozent in den Bereichen Java und Jakarta EE.
Lust auf einen Austausch und Kennenlernen? Ein kurzer Klick, eine kurze Mail mit Ihrem Wunschtermin und Markus meldet sich bei Ihnen. Wir sind gespannt auf Ihr Projekt!
Unsere Schulungen zu Software Security und Anwendungssicherheit
Unser Blog-Beträge zum Thema Software Security
FAQ: Software Security
Software Security bedeutet, Sicherheitsaspekte von Anfang an in Architektur, Entwicklung und Betrieb einer Anwendung zu berücksichtigen. Ziel ist es, Risiken frühzeitig zu erkennen, Schwachstellen gezielt zu beheben und sichere Entwicklungsprozesse dauerhaft zu etablieren – statt Security erst kurz vor dem Go‑Live zu prüfen.
Eine Bedrohungsanalyse betrachtet die Architektur, Datenflüsse, Systemgrenzen und möglichen Angriffsflächen einer Anwendung. Sie hilft dabei, Sicherheitsrisiken bereits in der Konzeption und Entwicklung zu erkennen und durch geeignete Maßnahmen zu reduzieren.
Ein Penetrationstest untersucht dagegen eine bestehende oder lauffähige Anwendung aus Sicht eines potenziellen Angreifers. Dabei wird geprüft, ob Schwachstellen tatsächlich ausgenutzt werden können. Beide Ansätze ergänzen sich sinnvoll: Die Bedrohungsanalyse wirkt präventiv, der Penetrationstest überprüft die reale Angriffsfläche.
Ein Penetrationstest ist besonders sinnvoll:
- Vor dem Go‑Live einer neuen Anwendung oder eines Kundenportals
- Vor oder nach einem größeren Release
- Nach wesentlichen Änderungen an Architektur, Authentifizierung oder Schnittstellen
- Bei Anwendungen mit sensiblen Daten oder kritischen Geschäftsprozessen
- Nach einem Sicherheitsvorfall
- Regelmäßig bei Anwendungen, die dauerhaft extern erreichbar sind
- Der passende Umfang hängt von der Anwendung, ihrem Schutzbedarf und dem konkreten Prüfziel ab.
Nein. Automatisierte Tools sind hilfreich, reichen aber allein nicht aus. GEDOPLAN kombiniert geeignete Sicherheitswerkzeuge mit manueller Prüfung und fachlicher Erfahrung – ein Ansatz, den wir als Tool Assisted Human bezeichnen.
Automatisierte Scans liefern Hinweise auf potenzielle Probleme. Die manuelle Analyse bewertet deren tatsächliche Relevanz, reduziert Fehlalarme und deckt Risiken auf, die Standardtools oft nicht erkennen.
Sie erhalten einen nachvollziehbaren und auf die Zielgruppen abgestimmten Ergebnisbericht. Dieser umfasst typischerweise:
- Einen priorisierten Bericht mit technischen Details und Management‑Zusammenfassung
- Eine Bewertung der Findings nach Kritikalität, Ausnutzbarkeit und geschäftlichem Risiko
- Konkrete, umsetzbare Empfehlungen zur Behebung
- Hinweise zu Ursachen und möglichen Präventionsmaßnahmen
- Eine gemeinsame Abschlussbesprechung einschließlich Findings‑Review
- Auf Wunsch einen Retest nach Umsetzung der vereinbarten Maßnahmen
- Einen Maßnahmenplan für Architektur, Entwicklungsprozess und Betrieb
Damit erhält sowohl das Management eine fundierte Entscheidungsgrundlage als auch das Entwicklungsteam konkrete Ansatzpunkte für die Umsetzung.
Ja. Die Unterstützung endet nicht beim Aufzeigen von Schwachstellen. GEDOPLAN hilft dabei, Findings fachlich und technisch einzuordnen, Maßnahmen sinnvoll zu priorisieren und konkrete Behebungsempfehlungen für Ihr Entwicklungsteam abzuleiten.
Bei Bedarf begleiten wir die Umsetzung beratend, prüfen Architekturentscheidungen und unterstützen dabei, Security‑Aspekte dauerhaft in Entwicklungsprozessen zu verankern.gedoplan
Die Dauer hängt vom Ziel und Umfang der Prüfung ab. Wichtige Faktoren sind unter anderem die Größe und Komplexität der Anwendung, die Anzahl von Schnittstellen und Rollenmodellen, vorhandene Dokumentationen, die gewünschte Prüftiefe sowie ein möglicher Retest.
Ein fokussierter Test einzelner Webanwendungen oder APIs kann in wenigen Tagen möglich sein. Eine umfassende Analyse komplexer Systemlandschaften benötigt entsprechend mehr Zeit. Nach einem Erstgespräch lässt sich der Prüfungsumfang realistisch planen.
Die Kosten richten sich nach dem individuellen Prüfungsumfang. Einfluss haben beispielsweise:
- Anzahl und Art der Anwendungen, APIs und Schnittstellen
- Komplexität der Architektur und Berechtigungsmodelle
- Gewünschte Prüftiefe und Testmethode
- Verfügbarkeit von Testsystemen, Zugängen und Unterlagen
- Umfang der Dokumentation, Abschlussbesprechung und eines möglichen Retests
Nach einer kurzen Abstimmung zu Anwendung, Zielsetzung und Rahmenbedingungen kann GEDOPLAN ein transparentes, passendes Angebot erstellen.
Ja. GEDOPLAN prüft nicht nur neue Vorhaben, sondern auch bestehende Software‑ und Systemarchitekturen. Mit einer strukturierten Bedrohungsanalyse können potenzielle Angriffsflächen, Risiken und Sicherheitslücken früh erkannt und nachvollziehbar bewertet werden.
Sie erhalten daraus konkrete Empfehlungen für Architektur, Schnittstellen, Berechtigungen und Entwicklungsprozesse. Das ist besonders sinnvoll bei Modernisierungen, Cloud‑Migrationen, neuen API‑Integrationen oder vor größeren Erweiterungen einer Anwendung.
Am Anfang steht ein unverbindliches Gespräch über Ihre Anwendung, Architektur oder Ihren Entwicklungsprozess. Gemeinsam klären wir, welche Ziele Sie verfolgen und welcher Ansatz sinnvoll ist – etwa ein Architekturreview, eine Bedrohungsanalyse, ein Penetrationstest oder eine begleitende Security‑Beratung.
Für eine erste Einschätzung helfen Angaben zum Anwendungstyp, zum eingesetzten Technologie‑Stack, zu relevanten Schnittstellen sowie zum geplanten Zeitpunkt der Prüfung.
Weitere Fragen zu Software Security
Welche Bereiche können im Penetrationstest geprüft werden?
Der genaue Umfang wird gemeinsam anhand Ihrer Anwendung, Ihrer Schutzziele und der verfügbaren Zeit festgelegt. Im Fokus können beispielsweise stehen:
- Webanwendungen und Kundenportale
- REST‑, SOAP‑ oder andere Programmierschnittstellen
- Authentifizierung, Autorisierung und Rollenmodelle
- Eingabevalidierung und Datenverarbeitung
- Sitzungsverwaltung und Zugriffssteuerung
- Schnittstellen zu Drittsystemen
- Konfigurationen und sicherheitsrelevante Architekturentscheidungen
GEDOPLAN prüft insbesondere Webanwendungen, APIs, Schnittstellen und Anwendungsarchitekturen auf potenzielle Schwachstellen und Angriffsflächen.gedoplan
Wie läuft ein Penetrationstest ab?
Der Ablauf wird auf die jeweilige Anwendung abgestimmt. Typischerweise beginnt ein Projekt mit einem gemeinsamen Verständnis der Anwendung, ihrer Architektur, der Anforderungen und der Schutzziele.
Anschließend werden Angriffsflächen und potenzielle Risiken analysiert. Im eigentlichen Test werden die vereinbarten Bereiche mit geeigneten Werkzeugen und manuellen Prüfungen untersucht. Die Ergebnisse werden priorisiert dokumentiert, gemeinsam besprochen und mit konkreten Maßnahmen zur Behebung versehen. Auf Wunsch kann nach der Umsetzung ein Retest erfolgen.
Werden Schwachstellen nach ihrer Dringlichkeit priorisiert?
Ja. Nicht jede Schwachstelle hat dieselbe Bedeutung. Deshalb werden Findings so bewertet, dass klar wird, welche Risiken zuerst behandelt werden sollten.
In die Priorisierung fließen insbesondere die technische Kritikalität, die praktische Ausnutzbarkeit und die möglichen Auswirkungen auf Daten, Geschäftsprozesse und den Betrieb ein. So erhalten Sie eine belastbare Grundlage für die weitere Planung und Umsetzung.
Was ist ein Retest und wann ist er sinnvoll?
Ein Retest ist eine erneute Sicherheitsprüfung, nachdem vereinbarte Schwachstellen behoben wurden. Dabei wird überprüft, ob die implementierten Maßnahmen wirksam sind und ob die ursprünglich festgestellte Angriffsmöglichkeit tatsächlich geschlossen wurde.
Ein Retest ist besonders sinnvoll bei kritischen Findings, vor dem Produktivstart einer Anwendung oder wenn ein nachvollziehbarer Nachweis über die erfolgreiche Behebung erforderlich ist. Umfang und Zeitpunkt werden abhängig von den umgesetzten Maßnahmen abgestimmt.
Können vorhandene Pentest-Berichte bewertet werden?
Ja. Wenn bereits Ergebnisse aus einem Penetrationstest, einem Schwachstellenscan oder einem externen Audit vorliegen, kann GEDOPLAN diese bewerten und bei der Einordnung unterstützen.
Dabei kann geklärt werden:
- Welche Findings tatsächlich relevant sind
- Welche Maßnahmen kurzfristig erforderlich sind
- Welche Punkte in Architektur oder Entwicklungsprozess adressiert werden sollten
- Ob ein Retest oder eine vertiefende Prüfung sinnvoll ist
- Die Bewertung vorhandener Penetrationstests gehört zu den angebotenen Security‑Beratungsleistungen.
Bietet GEDOPLAN Wissenstransfer für unser Team?
Ja. Security wird dauerhaft wirksamer, wenn Entwicklungs‑ und IT‑Teams Risiken selbst früh erkennen und sicherheitsrelevante Anforderungen in ihrer täglichen Arbeit berücksichtigen können.
GEDOPLAN unterstützt deshalb den Wissenstransfer für Entwickler und IT‑Teams. Ziel ist, Security‑Know‑how nachhaltig in Architekturarbeit, Entwicklung und Betrieb zu verankern – nicht nur einen einmaligen Bericht zu liefern.
Unterstützt GEDOPLAN beim Aufbau einer PKI?
Ja. GEDOPLAN berät bei der Konzeption und dem Aufbau einer Public Key Infrastructure (PKI). Eine PKI kann beispielsweise für Zertifikate, digitale Identitäten, verschlüsselte Kommunikation und vertrauenswürdige System‑zu‑System‑Verbindungen relevant sein.
Im ersten Gespräch lässt sich klären, ob eine PKI für Ihre Anforderungen sinnvoll ist und welche Aspekte – etwa Zertifikatsmanagement, Vertrauensketten oder Integration in bestehende Anwendungen und Prozesse – berücksichtigt werden sollten.
Müssen wir vorab alle technischen Unterlagen bereitstellen?
Nein. Für ein erstes Gespräch genügt eine grobe Beschreibung der Anwendung, des Prüfungsziels und der Rahmenbedingungen. Im weiteren Verlauf wird gemeinsam geklärt, welche Informationen, Unterlagen und Zugänge für die gewünschte Analyse sinnvoll und erforderlich sind.
Hilfreich sind zum Beispiel vorhandene Architekturübersichten, Informationen zu Schnittstellen, Rollen und Berechtigungen, eingesetzte Technologien sowie der geplante Prüfzeitraum. Der konkrete Bedarf richtet sich jedoch immer nach Art und Umfang des Vorhabens.
Ist ein Penetrationstest auch bei internen Anwendungen sinnvoll?
Ja. Auch interne Anwendungen können sensible Daten verarbeiten, kritische Prozesse unterstützen oder über Schnittstellen mit weiteren Systemen verbunden sein. Zudem können interne Anwendungen durch kompromittierte Benutzerkonten, Fehlkonfigurationen oder unzureichend geschützte Zugriffswege gefährdet sein.
Entscheidend ist daher nicht allein, ob eine Anwendung öffentlich im Internet erreichbar ist. Wichtig sind vielmehr Schutzbedarf, Nutzerkreis, Daten, Berechtigungen, Integrationen und mögliche Auswirkungen eines Sicherheitsvorfalls.
Arbeitet GEDOPLAN direkt mit unserem Entwicklungs- und IT-Team zusammen?
Ja. GEDOPLAN verbindet Security‑Kompetenz mit Erfahrung in Softwarearchitektur und Softwareentwicklung. Dadurch können Findings gemeinsam mit Entwicklung, Architektur und Betrieb eingeordnet und in umsetzbare Maßnahmen überführt werden.
Der Fokus liegt nicht nur auf dem Erkennen von Schwachstellen, sondern auch darauf, Teams bei ihrer nachhaltigen Behebung und bei der Verbesserung von Entwicklungsprozessen zu unterstützen.